Langgar Undang-Undang: Masuk gedung diminta KTP dan difoto

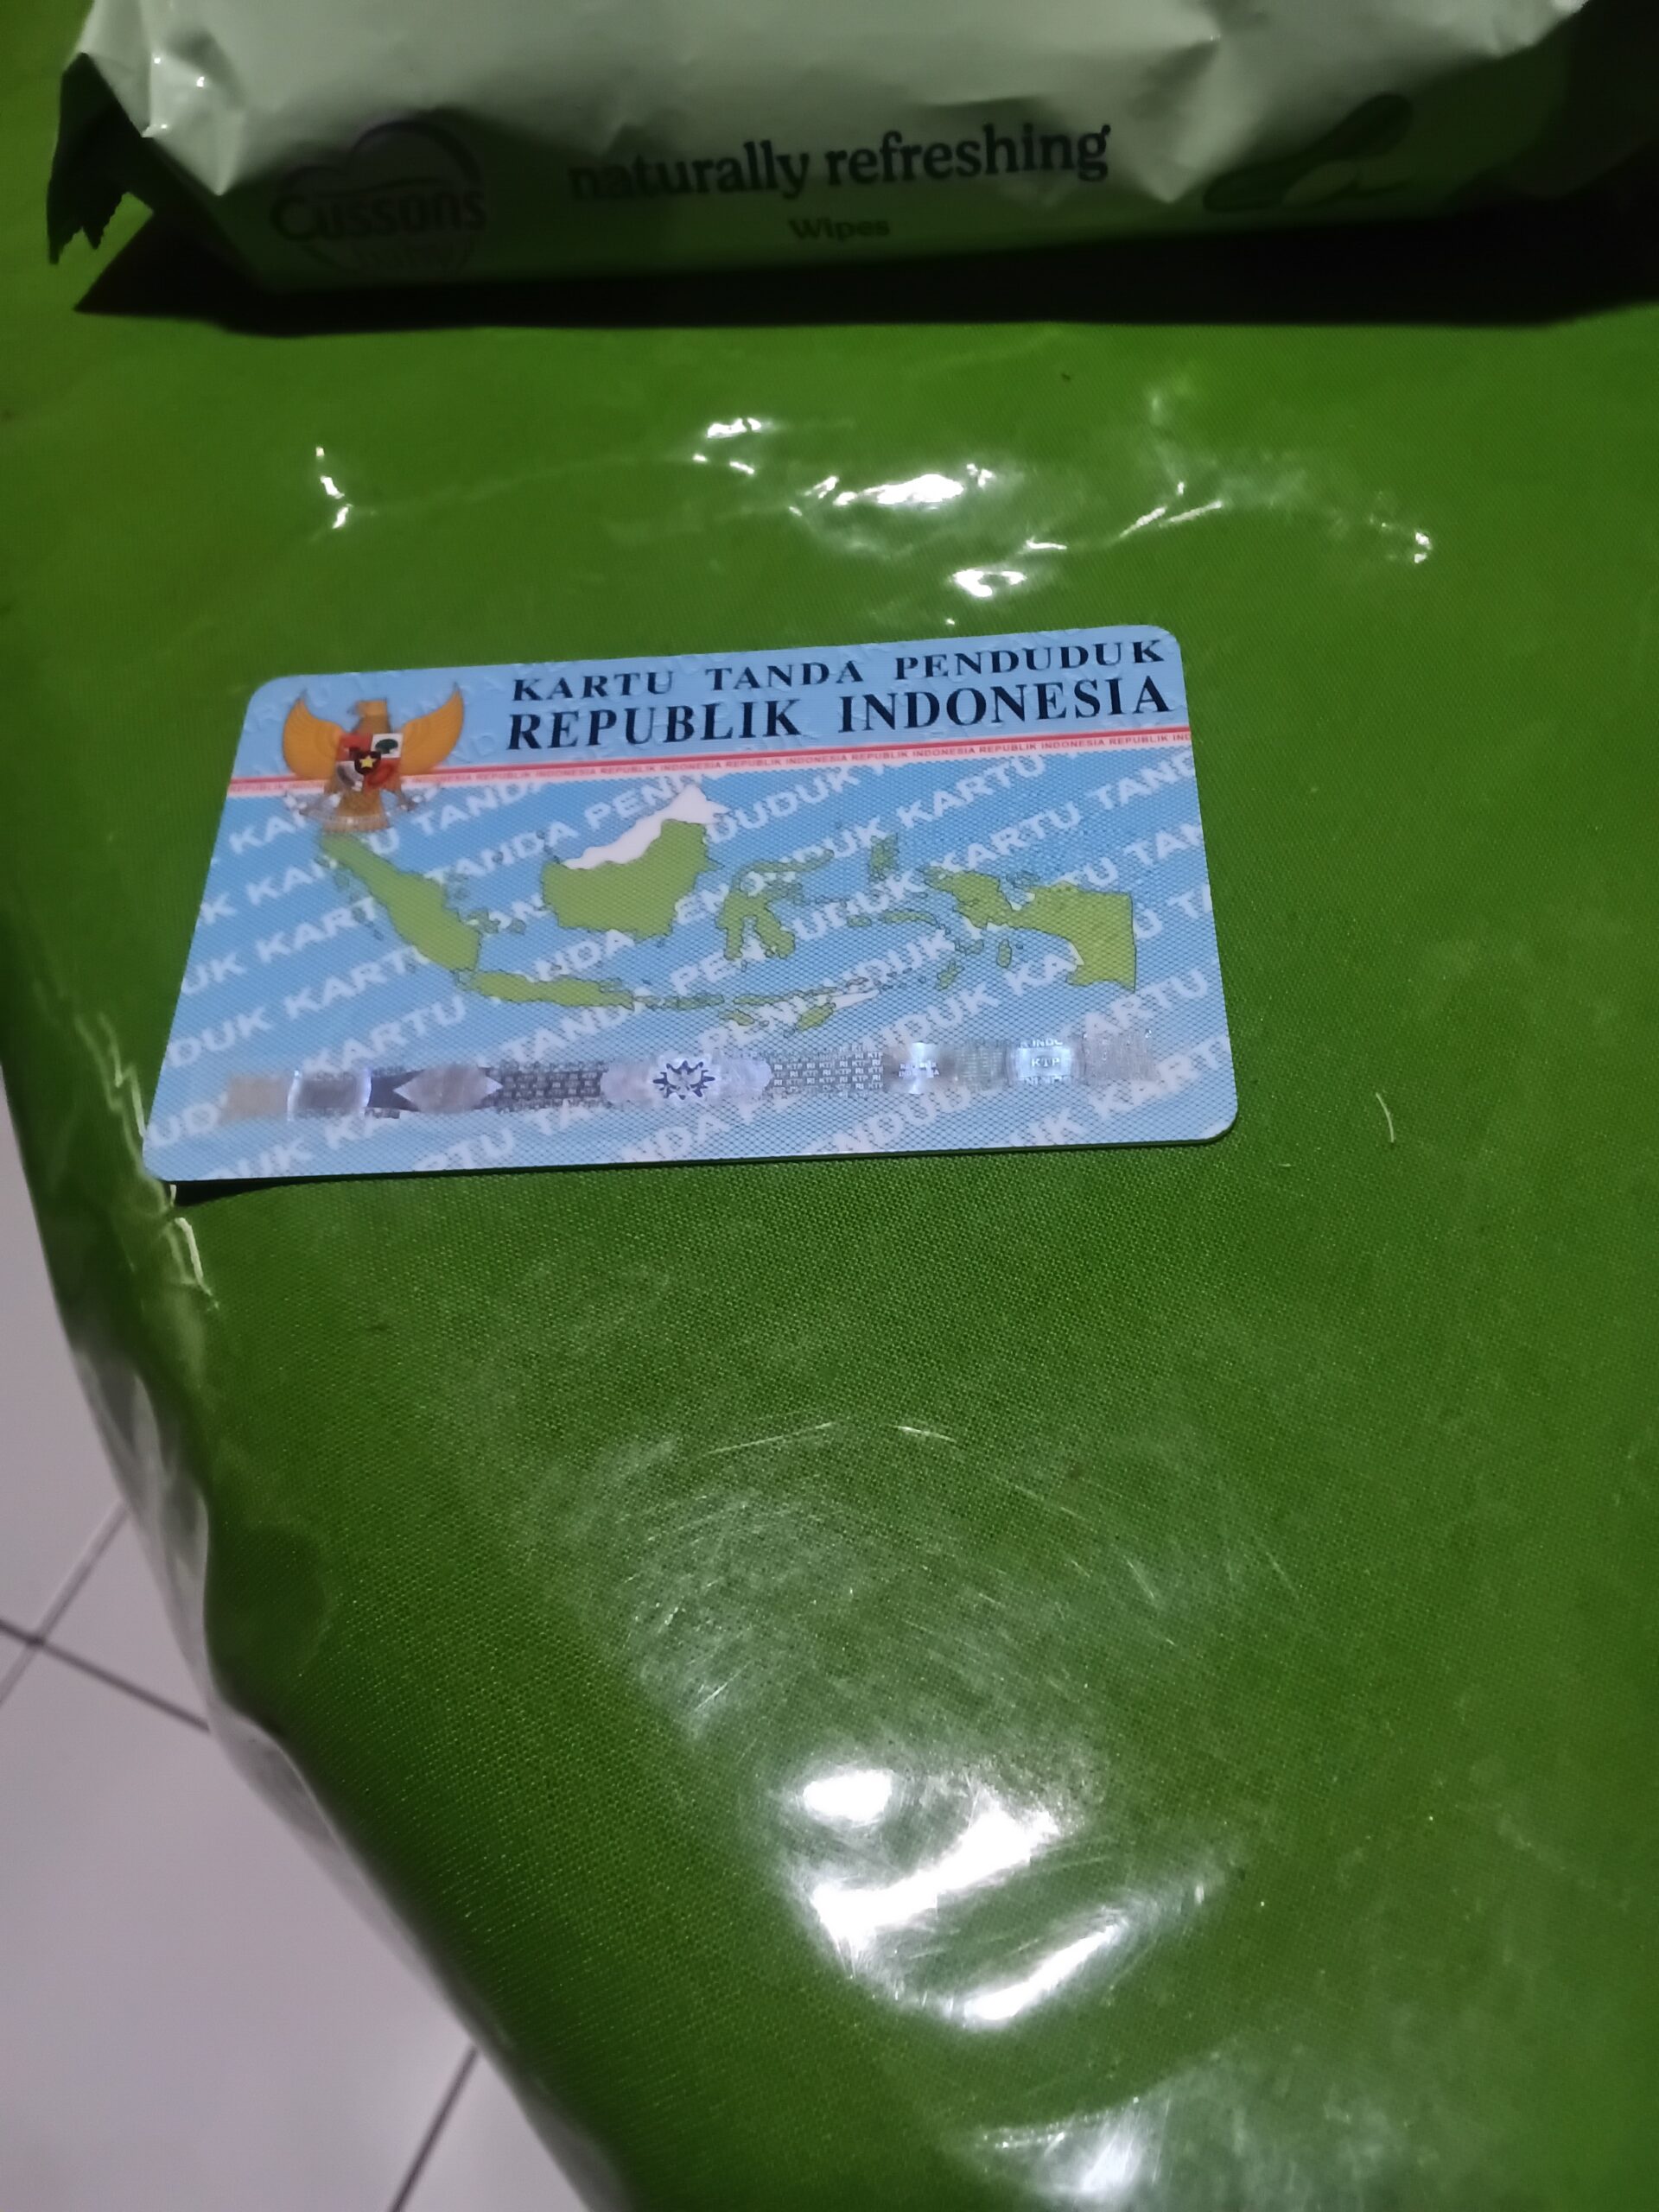 Ilustrasi foto KTP. (Dok/Beritaprioritas.com)
PRIORITAS, 15/3/26 (Jakarta): Aturan yang diterapkan berupa menyerahkan kartu identitas seperti KTP di meja front office saat memasuki gedung merupakan hal yang kerap ditemui di berbagai tempat saat ini.
Malahan, di sejumlah lokasi, langkah tersebut menjadi prosedur wajib karena pengunjung tidak akan diizinkan masuk jika tidak menyerahkan identitas pribadinya itu. Akan tetapi, Peneliti Lembaga Studi & Advokasi Masyarakat (ELSAM), Parasurama Pamungkas, menilai praktik tersebut berpotensi melanggar prinsip perlindungan data pribadi seseorang.
“Nah, pengumpulan data pribadi yang sebenarnya tidak relevan dengan aktivitas yang kita lakukan, seperti masuk tower, kemudian daftar akun, itu merupakan sebenarnya ketidakpatuhan pengontrolan terhadap prinsip-prinsip pelindungan data pribadi,” ujar Parasurama, Minggu (15/3/26).
Dapat dikategorikan pelanggaran
Pengumpulan data semacam itu, menurutnya, dapat dikategorikan sebagai pelanggaran karena tidak memenuhi sejumlah prinsip dasar yang dianut.
Nah, salah satunya, demikian dikutip CNBC Indonesia, terkait tujuan pengumpulan data yang seharusnya terbatas dan relevan itu.
Ia lalu menilai, pengendali data tidak memenuhi unsur keabsahan. Sebab data pribadi yang dikumpulkan tidak selalu relevan dengan tujuan pengambilan data tersebut, bahkan berpotensi digunakan untuk kepentingan lain yang berbeda.
Dikatakannya, Indonesia telah memiliki aturan privasi lewat Undang-Undang Pelindungan Data Pribadi sejak 2022. Aturan ini mengatur dengan ketat hak warga RI sebagai pemilik data pribadi serta menetapkan ancaman sanksi bagi perusahaan serta institusi pemerintah yang lalai melindungi data pribadi seseorang.
Tetapi, pelaksanaan UU ini masih tersendat karena pemerintah belum mendirikan badan pengawas pelindungan data pribadi seperti perintah UU. Badan pengawas tersebut seharusnya berdiri satu tahun sejak UU diterbitkan yang jatuh pada 17 Oktober 2024 lalu.
“Kemudian menggunakannya untuk tujuan lain, dan dia juga kehilangan dasar hukumnya untuk melanjutkan atau memproses data-data yang tidak relevan tadi,” katanya lagi.
Adapun pihak pengelola gedung seharusnya bisa mencari cara selain mengumpulkan KTP atau pemindaian wajah, dalam hal ini cara yang tidak berisiko untuk masyarakat. Termasuk menyediakan opsi agar tidak membatasi aktivitas masyarakat untuk mengakses tempat itu.
Kemudian Parasurama menegaskan, privasi harusnya bisa diberikan secara default dan by desain. Pelindungan atas privasi juga harus dilakukan oleh pengelola area-area terbatas, termasuk untuk gedung tertentu.
“Nah, itu sebenarnya merupakan bagian dari pelanggaran data, perlindungan data pribadi. Karena ini sama hal dengan platform digital ya, bagaimana kita bisa menikmati platform yang tidak ada ads dengan membayar misalnya gitu,” paparnya.
KTP bukan alat identifikasi yang diakui
Selanjutnya, ketika dihubungi CNBC Inndonesia secara terpisah, Pakar Keamanan Siber dari Vaksincom, Alfons Tanujaya menjelaskan foto selfie dan KTP bukan alat identifikasi yang diakui menurut Dukcapil kita.
Mengenai keamanannya, Alfons mengatakan, bergantung pada pengelolaan datanya. Yakni cara mereka menyimpan data, apakah sudah aman atau tidak, harus jelas.
“Lalu apakah itu aman atau tidak ya tergantung lah pengelola datanya, bagaimana dia menyimpan data itu. Kalau dia tidak menyimpan dengan aman ya kalau data bocor ya selesai juga,” Alfons menambahkan.
“Yang tidak selesai juga akan bocor datanya gitu loh. Beserta fotonya, mukanya, selfienya, yang tinggal dikerjain pakai AI kan, dipermak lagi,” demikian Alfons Tanujaya. (P-*r/se)